CONSULTORÍA Y AUDITORÍA TI · OM DATA
Auditoría y Aseguramiento de Sistemas de Información
Decide con evidencia sobre el sistema que recibiste.
Evaluamos de manera independiente sistemas entregados por terceros: requisitos, funcionalidad, arquitectura, bases de datos, integraciones, licencias, documentación, controles de seguridad y condiciones de operación.
EL RETO
¿Tu plataforma realmente cumple lo contratado?
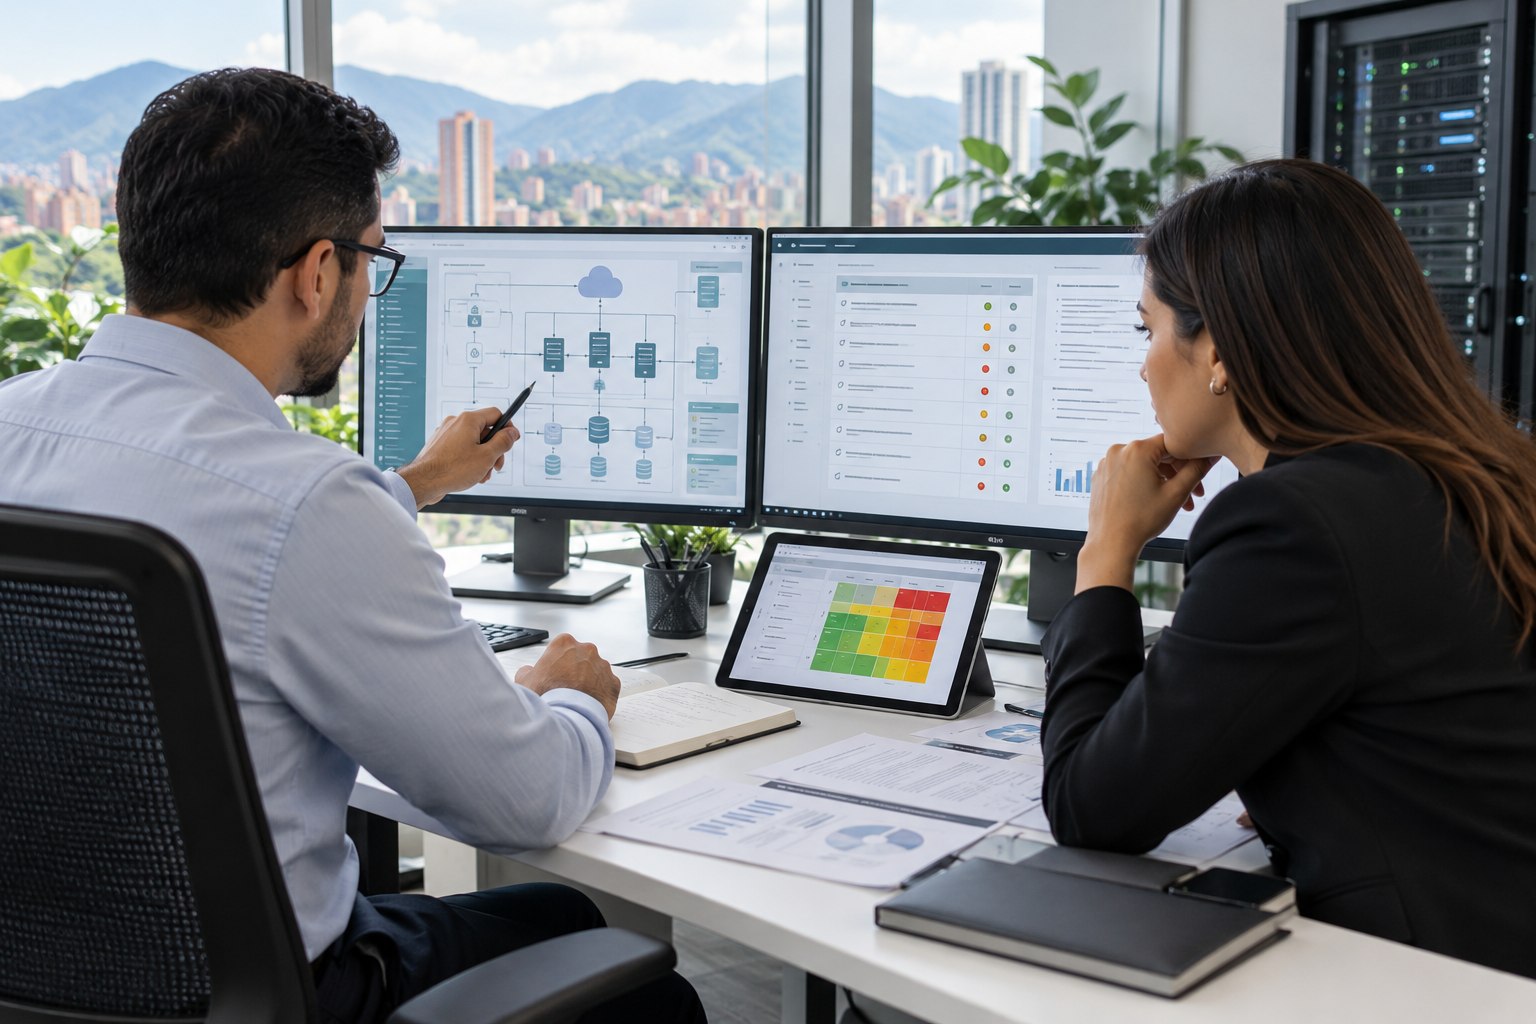
Recibir una aplicación no significa que sus funcionalidades, datos, interfaces, licencias y controles estén listos para operar. Una evaluación con criterios verificables permite diferenciar compromisos cumplidos, pendientes y riesgos antes de tomar decisiones de aceptación, corrección o evolución.
¿A quién ayudamos?
Entidades públicas, interventorías, supervisores contractuales, empresas privadas y organizaciones que reciben, adquieren, modernizan o necesitan validar sistemas críticos.
COBERTURA DE LA EVALUACIÓN
Una mirada integral: negocio, tecnología y operación
Requisitos y funcionalidad
Matriz de trazabilidad, escenarios de uso, reglas de negocio, reportes y pruebas de aceptación acordadas.
Arquitectura e integraciones
Componentes, APIs, interoperabilidad, dependencias, flujos de información y manejo de errores.
Bases de datos
Modelo de datos, integridad, consistencia, calidad, respaldos y controles de acceso, según alcance autorizado.
Seguridad y privacidad
Identidades, permisos, registros de auditoría, configuraciones, exposición y tratamiento de información sensible.
Licenciamiento y documentación
Inventario, vigencias, derechos de uso, manuales, documentación técnica y transferencia de conocimiento.
Operación y continuidad
Monitoreo, despliegue, capacidad, recuperación, soporte, procedimientos y condiciones de sostenibilidad.
METODOLOGÍA
De los requisitos a un plan de mejora priorizado
Planeación
Acordamos alcance, sistemas, criterios, autorizaciones, responsables, evidencias y reglas de las pruebas.
Revisión
Contrastamos contratos, especificaciones, entregables, inventarios y documentación con la implementación disponible.
Pruebas controladas
Ejecutamos verificaciones funcionales y técnicas autorizadas, con trazabilidad y protección de la operación.
Hallazgos
Documentamos evidencias, impacto, severidad, causas probables y brechas frente a criterios previamente definidos.
Mejora
Priorizamos acciones, responsables propuestos, dependencias y mecanismos para verificar la corrección.
ENTREGABLES
Resultados útiles para tomar decisiones
Informe ejecutivo y técnico
Resumen de cumplimiento, metodología, limitaciones, evidencias y conclusiones sustentadas.
Matriz de cumplimiento
Requisitos evaluados, criterio de aceptación, resultado, evidencia y observaciones.
Matriz de hallazgos y riesgos
Brechas clasificadas por impacto y prioridad, con trazabilidad al componente evaluado.
Plan de corrección y mejora
Acciones recomendadas, secuencia de implementación y criterios de verificación.
DE LA EVIDENCIA A LA DECISIÓN
Así se convierte un hallazgo en una acción
Un hallazgo útil conecta el criterio evaluado con una evidencia verificable, su impacto y una acción concreta. Esta muestra explica la estructura de trabajo, sin anticipar conclusiones de tu sistema.
| Qué revisamos | Evidencia | Prioridad | Siguiente paso |
|---|---|---|---|
| Acceso de usuarios | Cuenta de prueba y registro de permisos | Alta · corregir | Retirar privilegios innecesarios y verificar nuevamente. |
| Recuperación de datos | Registro de restauración en ambiente de prueba | Media · validar | Documentar una restauración y contrastar los tiempos acordados. |
| Integración entre sistemas | Escenario de prueba y respuesta de la API | Media · completar | Registrar el manejo de errores y las conciliaciones. |
PREGUNTAS FRECUENTES
Lo que debes saber antes de contratar
¿Es una prueba de penetración?
No necesariamente. La auditoría cubre requisitos, funcionalidad, datos, integraciones y operación. Las pruebas de seguridad especializadas se contratan y autorizan expresamente.
¿Se puede auditar software desarrollado por un tercero?
Sí. Definimos criterios de evaluación con base en los requisitos y entregables disponibles, sin asumir acceso al código fuente cuando no esté autorizado.
¿Afectará el servicio en producción?
Priorizamos revisión documental, ambientes de prueba y verificaciones no destructivas. Toda prueba potencialmente disruptiva requiere aprobación y ventana acordada.
¿Emiten certificaciones de cumplimiento?
Entregamos conclusiones técnicas sustentadas en evidencias. No presentamos el servicio como certificación acreditada ni como dictamen legal.
¿Pueden apoyar a una entidad pública?
Sí, mediante un alcance contractual definido, reglas de confidencialidad, independencia y manejo de evidencias, sujeto a validación de capacidades y requisitos del proceso.
Evaluación independiente, con alcance y permisos claros
Cada proyecto define sus sistemas, ambientes, documentos disponibles, pruebas permitidas, responsabilidades y criterios de aceptación. No realizamos accesos no autorizados ni garantizamos resultados o certificaciones predeterminadas.
CONVERSEMOS
¿Necesitas verificar un sistema antes de recibirlo o ponerlo en operación?
Cuéntanos qué plataforma deseas evaluar, cuál es el contexto contractual y qué evidencias tienes disponibles. Prepararemos una propuesta de alcance y metodología.
comercial@omdata.cloud